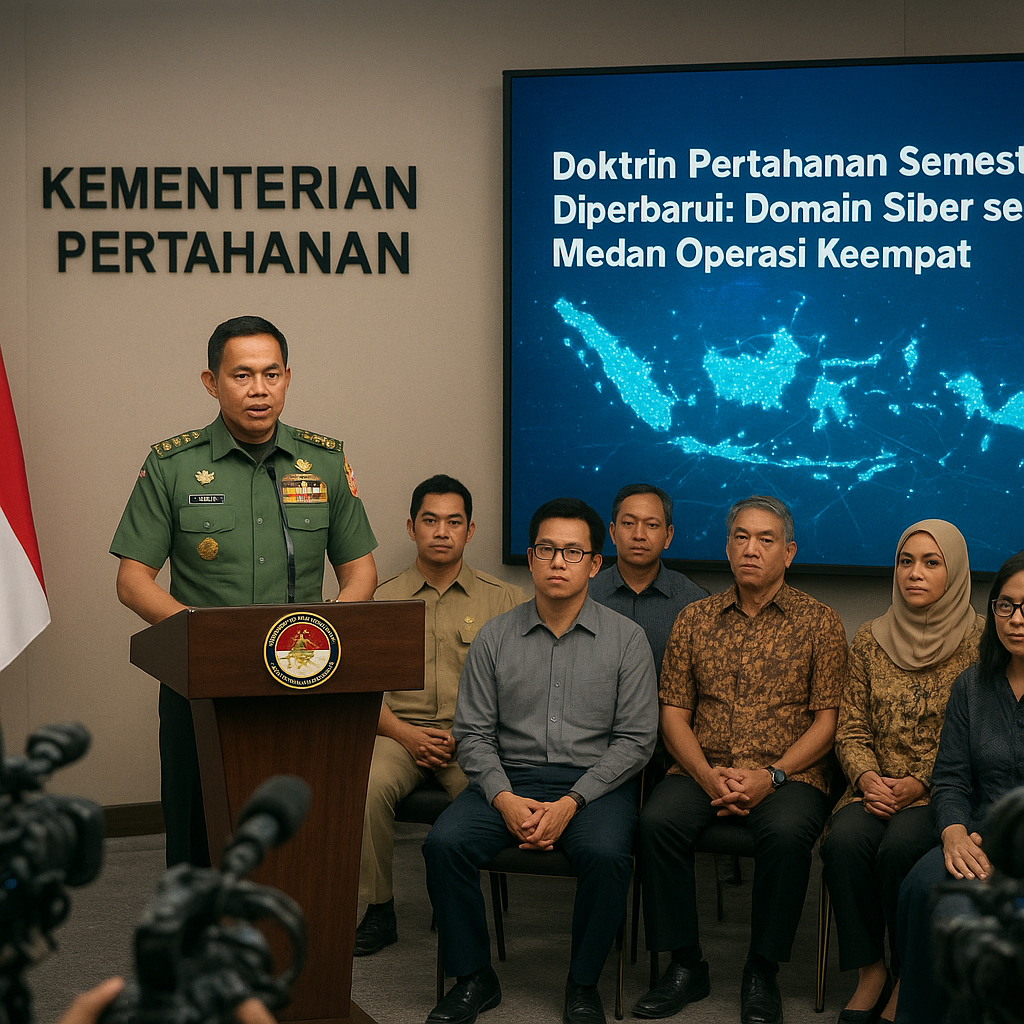
Kementerian Pertahanan (Kemhan) resmi merilis pembaruan doktrin pertahanan semesta yang secara eksplisit menempatkan domain siber sebagai medan operasi baru. Dalam doktrin ini, setiap warga negara tidak lagi sekadar objek perlindungan, melainkan menjadi subjek aktif dalam sistem keamanan siber nasional. Langkah pertama yang diajarkan adalah penguatan literasi digital dan kemampuan identifikasi indikator phishing—sebagai garis depan pertahanan siber individu.
Prosedur Pertahanan Siber: Individu dan Kelembagaan
Pada level individu, prosedur yang diinstruksikan meliputi kemampuan mengenali email mencurigakan, tidak mengklik tautan tak dikenal, serta melaporkan insiden ke portal resmi pemerintah. Ini adalah fondasi taktis karena dalam perang hibrida, titik masuk paling rentan justru berasal dari pengguna akhir. Selanjutnya, pada level kelembagaan, doktrin mewajibkan setiap instansi pemerintah dan swasta untuk menyusun Incident Response Plan (IRP) yang terintegrasi dengan sistem keamanan nasional. IRP harus mencakup empat tahapan kritis:
- Deteksi: pemantauan anomali lalu lintas jaringan dan penggunaan intrusion detection system (IDS).
- Respon: prosedur isolasi sistem terdampak dan aktivasi backup data sesuai protokol.
- Pemulihan: restorasi layanan dalam waktu maksimal 4 jam untuk instansi kritis.
- Pelaporan: pengiriman laporan insiden ke Badan Siber dan Sandi Negara (BSSN) dalam format standar.
Sementara itu, bagi TNI, peran aktif adalah membantu mengamankan infrastruktur kritis seperti jaringan listrik dan sistem telekomunikasi. Prosedur operasional yang diatur meliputi patroli siber pada sistem supervisory control and data acquisition (SCADA) serta penerapan zero trust architecture pada server pusat kendali. Setiap personel TNI yang ditugaskan wajib mengikuti sertifikasi keamanan siber tingkat dasar sebelum terjun ke lapangan.
Integrasi Komponen Cadangan dan Siklus Gladi Operasi Siber
Doktrin pertahanan semesta yang diperbarui ini juga mengatur latihan bersama dengan komponen cadangan yang dilibatkan dalam Sistem Keamanan Rakyat Semesta (Sishankamrata). Latihan dirancang dalam tiga tahap progresif:
- Tahap 1 (Bulan 1-2): Simulasi serangan phishing dan ransomware pada jaringan simulasi instansi daerah.
- Tahap 2 (Bulan 3-4): Tabletop exercise untuk menguji koordinasi antara TNI, Polri, dan BSSN.
- Tahap 3 (Bulan 5-6): Live exercise skala penuh yang melibatkan pemadaman serangan terhadap infrastruktur kritis fiktif.
Untuk menguji implementasi, pemerintah menyusun siklus gladi setiap enam bulan. Siklus ini mewajibkan setiap instansi dan satuan TNI melaporkan hasil gladi, termasuk metrik waktu respons dan persentase pemulihan sistem. Perbedaan mendasar dengan doktrin sebelumnya adalah penambahan domain siber sebagai medan operasi—dari yang sebelumnya hanya mencakup darat, laut, dan udara. Konsekuensinya, TNI harus menyiapkan alokasi personel dan anggaran khusus untuk satuan siber pertahanan.
Analisis taktis dari pembaruan ini menunjukkan bahwa doktrin pertahanan semesta tidak lagi bersifat reaktif, melainkan proaktif dengan melibatkan seluruh elemen bangsa. Bagi penggemar militer, pelajaran utama adalah pentingnya kesiapsiagaan individu dalam menghadapi perang hibrida. Setiap warga negara kini memiliki peran strategis: dari kebiasaan sederhana mengenali phishing hingga disiplin mengikuti prosedur pelaporan. Pertahanan siber dimulai dari diri sendiri.