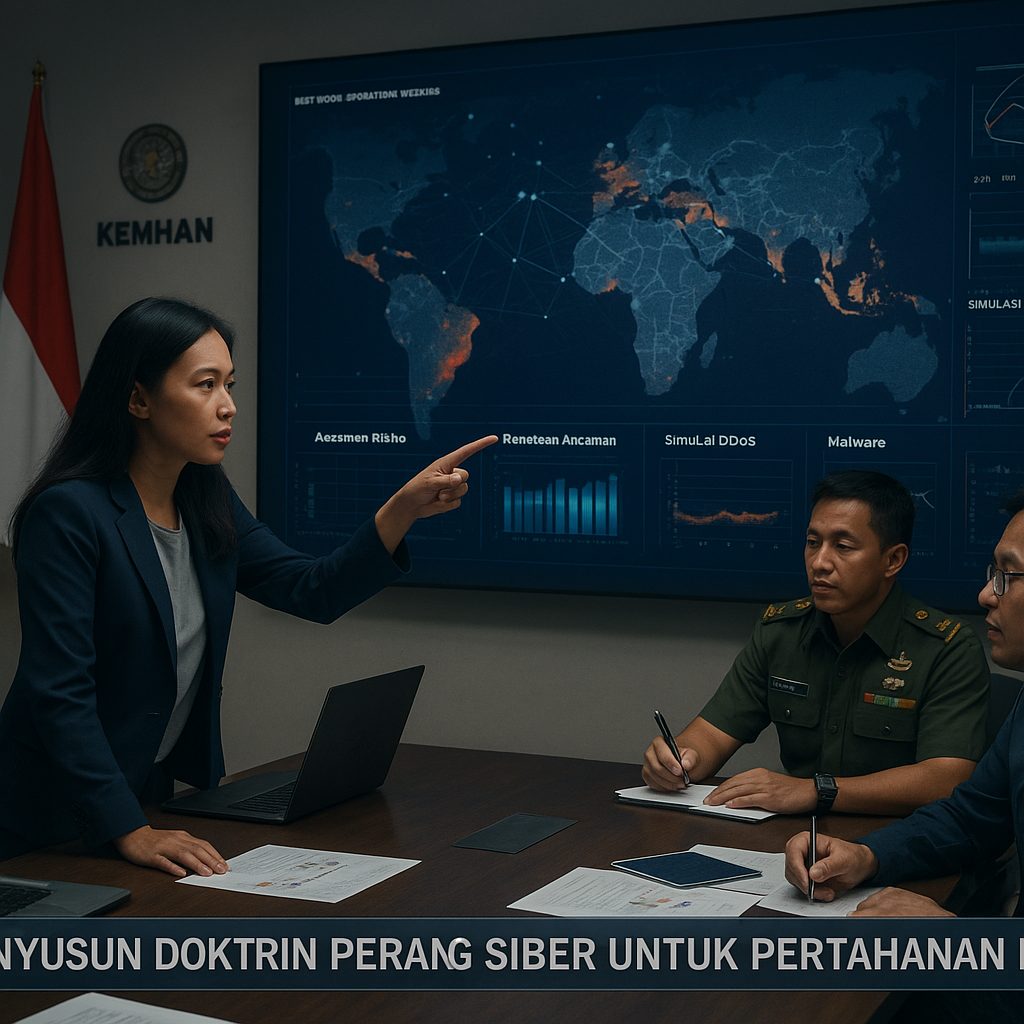
Kementerian Pertahanan (Kemhan) bergerak cepat menyusun doktrin perang siber sebagai perisai pertahanan Nusa menghadapi ancaman non-tradisional. Langkah awal yang dilakukan bukan sekadar menyusun aturan, melainkan asesmen risiko menyeluruh terhadap jaringan pertahanan dan sistem komando militer. Tujuannya tegas: mengidentifikasi celah yang dapat dieksploitasi lawan sebelum celah itu berubah menjadi pintu masuk utama. Strategi yang diadopsi sejak awal adalah pertahanan aktif—bukan sekadar reaktif—dengan mewajibkan pembaruan perangkat lunak berkala dan penerapan enkripsi end-to-end pada setiap saluran komunikasi. Konsekuensinya, setiap prajurit dan staf di lingkungan Kemhan wajib memahami bahwa keamanan siber adalah tanggung jawab kolektif yang melekat dalam setiap operasi militer.
Tahap Analisis dan Pemetaan Ancaman: Fondasi Doktrin Siber
Penyusunan doktrin siber tidak bisa disamakan dengan menulis manual prosedur biasa. Sebelum aturan main dirumuskan, Kemhan memetakan medan pertempuran digital secara menyeluruh. Pemetaan ancaman difokuskan pada vektor serangan yang paling mungkin terjadi, seperti serangan denial-of-service (DDoS) dan malware. Setiap sistem dinilai berdasarkan kritikalitasnya—mulai pusat data komando, jaringan logistik, hingga sistem komunikasi satelit. Asesmen risiko inilah yang menjadi dasar untuk menetapkan prioritas pengamanan. Rincian langkah yang dijalankan adalah sebagai berikut:
- Analisis Ancaman: Mengumpulkan intelijensi siber dari berbagai sumber untuk mengidentifikasi aktor, motif, dan metode serangan.
- Asesmen Risiko: Mengevaluasi kerentanan sistem terhadap ancaman yang teridentifikasi, termasuk faktor manusia, teknologi, dan prosedur.
- Pemetaan Infrastruktur: Membuat inventarisasi aset digital dan jaringan kritis yang menjadi target prioritas musuh.
- Pembentukan Profil Risiko: Setiap unit militer mendapatkan profil risiko spesifik berdasarkan tugas dan lokasi operasinya.
Simulasi Serangan dan Prosedur Penanggulangan: Uji Ketahanan Sistem
Setelah pemetaan selesai, doktrin masuk ke fase uji ketahanan melalui simulasi serangan siber. Skenario yang disiapkan meliputi serangan DDoS berskala besar dan penyebaran malware yang dirancang untuk menginfeksi sistem komando. Simulasi ini bukan sekadar uji teknis—ia menjadi uji mental dan prosedural bagi seluruh personel. Setiap prajurit dipaksa bereaksi seolah-olah serangan nyata sedang berlangsung. Tahapan yang dijalankan dirinci sebagai berikut:
- Isolasi Sistem: Begitu serangan terdeteksi, tim siber segera mengisolasi segmen jaringan yang terinfeksi untuk mencegah penyebaran lebih luas.
- Audit Keamanan Menyeluruh: Setelah isolasi, dilakukan audit menyeluruh untuk mencari jejak serangan dan memperbaiki celah yang telah dimanfaatkan.
- Pembaruan Prosedur: Hasil simulasi digunakan untuk memperbarui doktrin dan prosedur standar operasi (SOP) unit siber.
- E-learning untuk Seluruh Prajurit: Modul pelatihan berbasis e-learning disusun agar setiap prajurit dapat mempelajari dasar-dasar keamanan siber, termasuk cara mengenali phishing dan menjaga kerahasiaan data.
Pelajaran taktis yang dapat dipetik dari penyusunan doktrin ini adalah bahwa perang siber tidak boleh berdiri sendiri. Doktrin siber harus diintegrasikan ke dalam doktrin pertahanan umum dan diadaptasi dalam setiap operasi militer. Dengan menggabungkan strategi pertahanan aktif, simulasi berkala, dan penyadaran seluruh personel, pertahanan Nusa tidak hanya kokoh di medan fisik, tetapi juga tangguh di medan digital. Inilah esensi membangun daya tangkal menghadapi ancaman yang tidak terlihat namun nyata dampaknya.