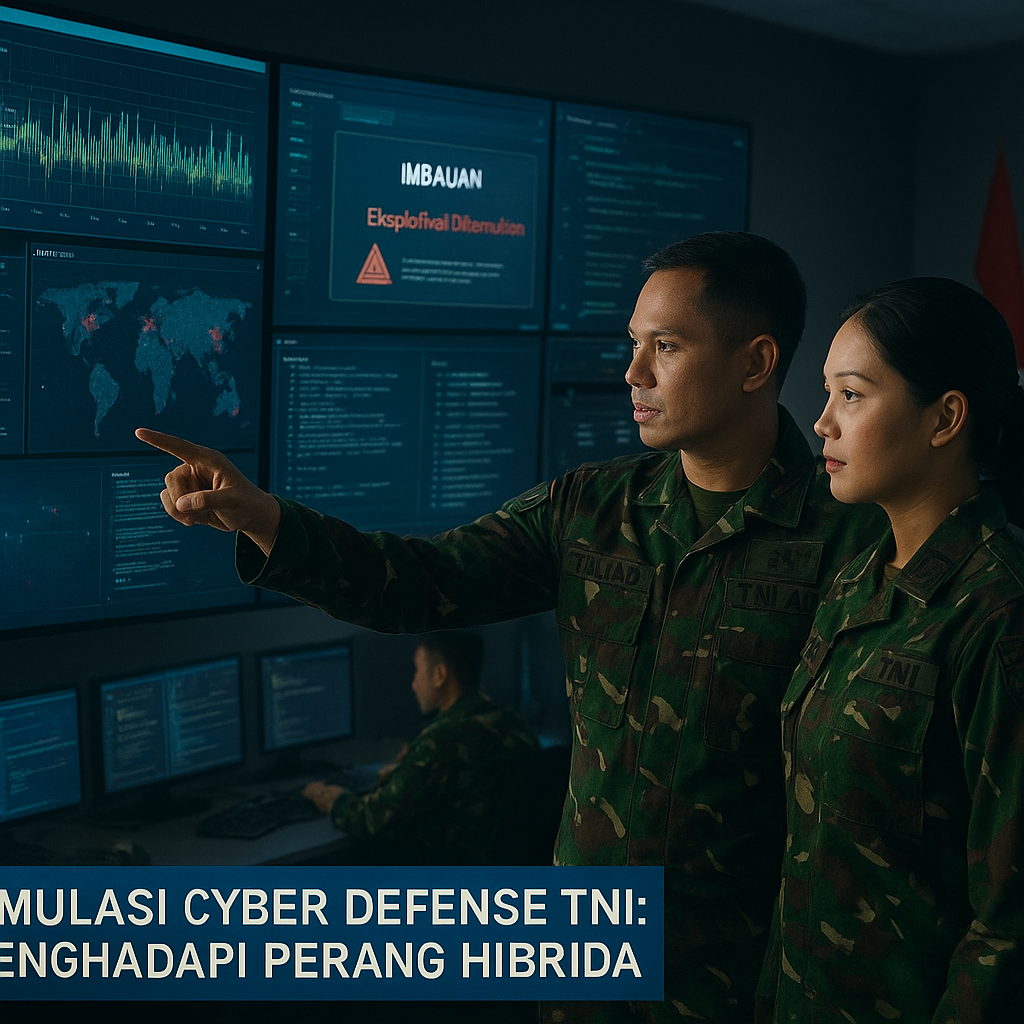
Dalam menghadapi spektrum ancaman perang hibrida, TNI menyusun prosedur standar operasi (SOP) yang ketat untuk menanggulangi serangan di ranah siber. Simulasi yang diterapkan tidak hanya sebagai latihan teknis, melainkan sebagai skema pertahanan berlapis yang terintegrasi dengan sistem komando. Proses dimulai dengan tahap deteksi terhadap lalu lintas data yang mencurigakan, di mana setiap titik akses jaringan dipantau secara real-time. Jaringan utama dibagi menjadi beberapa segmen yang dipisahkan oleh firewall berlapis, memastikan bahwa jika satu segmen terkompromi, segmen lainnya tetap steril.
Tahap Pertahanan: Isolasi dan Respons Cepat
Ketika serangan terdeteksi, sistem isolasi otomatis segera mengaktifkan mekanisme karantina melalui kontainer khusus. Ini adalah langkah krusial untuk menghentikan penyebaran malware ke sistem utama. Tim Computer Security Incident Response Team (CSIRT) langsung dikerahkan untuk menganalisis sampel malware yang masuk, mengidentifikasi vektor serangan, dan menentukan tingkat ancaman. Prosedur ini dirancang untuk dijalankan dalam waktu 30 menit sejak deteksi pertama, guna meminimalkan kerusakan.
- Deteksi dini: Pemantauan lalu lintas data 24/7 dengan sistem anomaly detection.
- Isolasi otomatis: Aktivasi kontainer khusus untuk mengkarantina segmen yang terinfeksi.
- Analisis malware: CSIRT melakukan reverse engineering untuk memahami pola serangan.
Evakuasi dan Pemulihan: Membersihkan Jejak Serangan
Setelah serangan berhasil diisolasi, tahap evakuasi dimulai dengan pembersihan sistematis terhadap semua jejak kode berbahaya. Proses ini mencakup penghapusan file mencurigakan, pemulihan data dari backup yang terenkripsi, dan audit menyeluruh terhadap log sistem. TNI juga menjalin komunikasi dengan lembaga siber nasional untuk berbagi informasi ancaman, memastikan bahwa pola serangan yang sama dapat dicegah di instansi lain. Langkah pemulihan dilakukan secara bertahap untuk memastikan tidak ada celah yang tersisa sebelum sistem dikembalikan ke operasi normal.
Seluruh latihan simulasi-siber ini dijalankan dalam tiga tahap utama: pertahanan, evakuasi, dan pemulihan. Setiap prajurit yang terlibat dilatih untuk merespons secara disiplin dalam batas waktu yang ketat, yaitu 30 menit, guna mencegah eskalasi serangan ke inti jaringan. Dengan pendekatan ini, TNI tidak hanya membangun ketahanan teknis, tetapi juga kesiapan mental personel dalam menghadapi tekanan operasi perang-hibrida yang tidak terduga.
Pelajaran taktis yang bisa dipetik: cyber-defense bukan hanya soal teknologi, melainkan tentang kecepatan koordinasi dan pemisahan tanggung jawab yang jelas antara tim deteksi, isolasi, dan pemulihan. Dalam perang hibrida, satu celah detik bisa menjadi pintu masuk bagi musuh untuk melumpuhkan komando. Oleh karena itu, latihan dengan simulasi waktu nyata seperti ini esensial untuk mempertajam insting tempur di ranah digital.