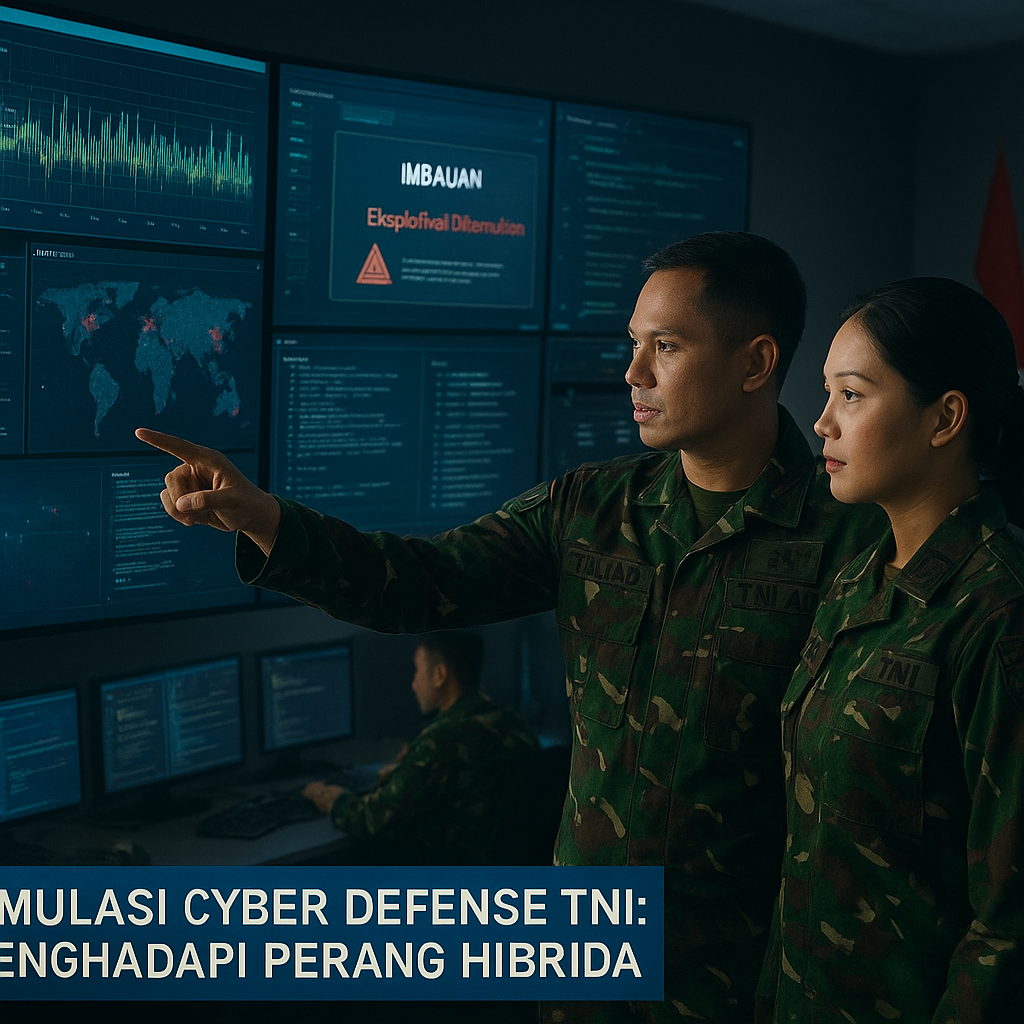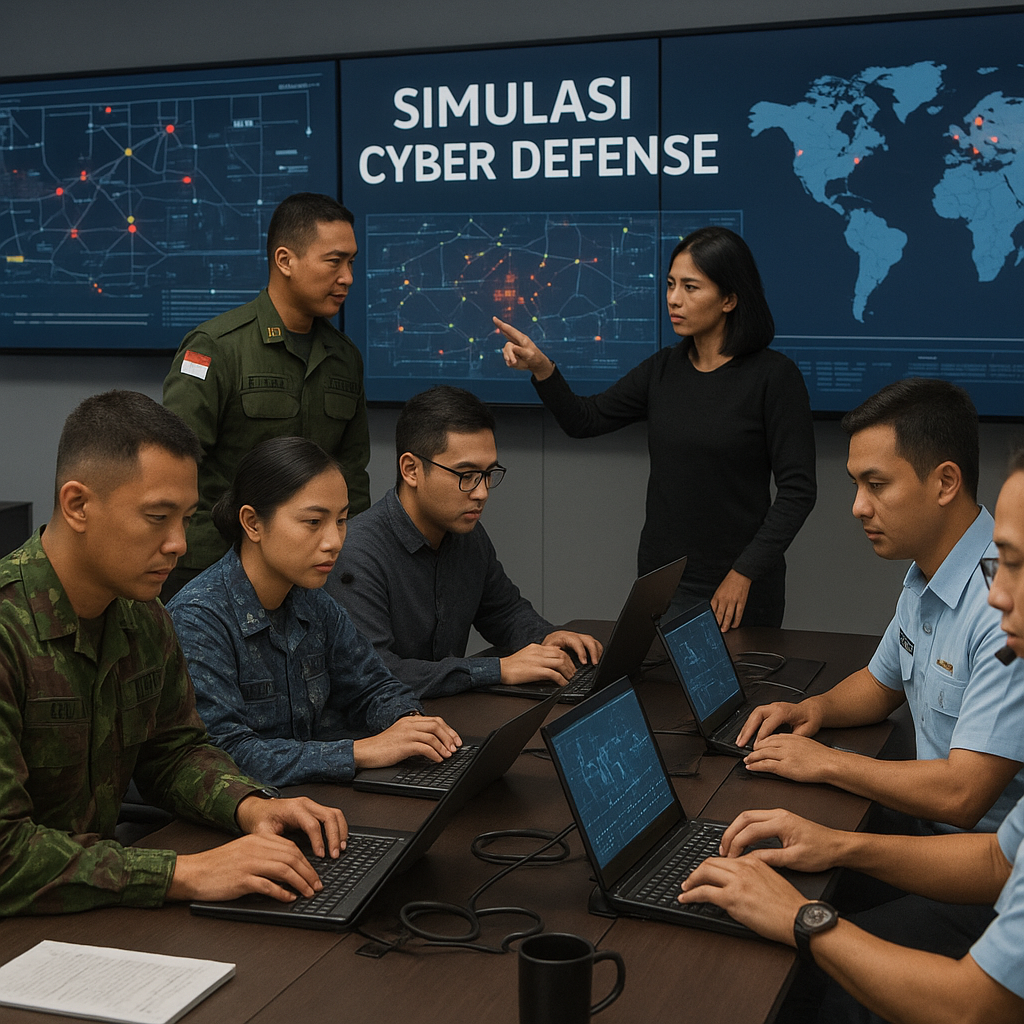
Mabes TNI baru saja menyelesaikan simulasi cyber defense selama dua hari penuh di Pusat Pertahanan Siber, Sentul. Simulasi ini dirancang khusus untuk melatih prosedur pengamanan jaringan komunikasi saat operasi gabungan antar matra. Dengan menggunakan skenario realistis yang mensimulasikan serangan siber terhadap sistem komando, TNI menguji kesiapan personel dan perangkat pertahanan siber dalam menghadapi ancaman yang mengincar data dan alur perintah. Pendekatan bertahap menjadi kunci dalam simulasi ini, memastikan setiap langkah dijalankan secara prosedural untuk meminimalkan risiko kegagalan komunikasi di medan operasi. Prosedur ini mengadopsi siklus respons insiden standar yang diterapkan dalam konteks operasi gabungan yang memerlukan koordinasi lintas matra.
Tahap Pendeteksian hingga Containment: Menangkis Serangan Sejak Dini
Simulasi diawali dengan tahap pendeteksian, di mana tim siber memindai seluruh traffic data yang mengalir melalui jaringan. Intrusion Detection System (IDS) menjadi ujung tombak untuk mengidentifikasi aktivitas mencurigakan secara real-time. Data log dari berbagai node dianalisis untuk membedakan traffic normal dari indikasi serangan. Setelah ditemukan anomali, langkah selanjutnya adalah containment. Tim segera mengisolasi server yang terdampak dari jaringan utama, mencegah penyebaran serangan ke sistem lain. Tindakan ini diikuti dengan analisis forensik untuk mengidentifikasi vektor serangan dan mengumpulkan indicators of compromise (IOC). Secara detail, tahapan yang dilakukan dalam simulasi meliputi:
- Pendeteksian: pemindaian traffic dan analisis log real-time menggunakan IDS;
- Containment: isolasi server terdampak dari jaringan utama;
- Analisis forensik: identifikasi vektor serangan dan pengumpulan IOC;
- Eradikasi: penghapusan malware dan pemasangan security patch;
- Dokumentasi: pencatatan seluruh aktivitas untuk penyusunan SOP baru;
- Pengujian enkripsi radio militer sebagai back-up komunikasi.
Prosedur ini mirip dengan siklus respons insiden standar, namun diterapkan dalam konteks operasi gabungan yang memerlukan koordinasi antar matra. Kecepatan dalam mendeteksi dan mengisolasi sangat menentukan keberhasilan misi, karena komunikasi yang terganggu dapat menyebabkan kekacauan di lapangan. Setiap langkah dilakukan secara berurutan dan terdokumentasi untuk memastikan tidak ada celah yang terlewat.
Eradikasi dan Penguatan SOP: Memulihkan Sistem dan Memperbarui Prosedur
Pada tahap eradikasi, pasukan siber melaksanakan pembersihan sistem dengan menghapus malware dan menutup celah keamanan menggunakan security patch yang telah disiapkan. Proses ini dilakukan secara hati-hati untuk memastikan tidak ada sisa serangan yang tertinggal di dalam server atau perangkat jaringan. Seluruh aktivitas simulasi didokumentasikan secara rinci, mulai dari temuan awal hingga tindakan pemulihan. Dokumen ini akan digunakan sebagai bahan penyusunan standing operating procedure (SOP) baru yang spesifik untuk operasi gabungan. Selain itu, simulasi juga menguji kesiapan perangkat enkripsi radio militer yang digunakan sebagai jalur komunikasi cadangan saat komunikasi satelit dinyatakan terganggu. Langkah ini menunjukkan bahwa TNI tidak hanya mengandalkan satu jalur komunikasi, melainkan menyiapkan back-up berbasis gelombang radio yang lebih sulit diintersepsi. Pengujian enkripsi ini memastikan bahwa jika serangan siber berhasil melumpuhkan jaringan utama, komandan masih dapat mempertahankan kendali melalui alternatif yang aman.
Dari simulasi ini, ada pelajaran taktis yang dapat dipetik: cyber defense dalam operasi gabungan bukan hanya soal teknologi, melainkan kecepatan koordinasi dan prosedur yang ketat. Kemampuan mendeteksi dan mengisolasi ancaman sejak dini, serta menyediakan jalur komunikasi cadangan, menjadi faktor pembeda antara keberhasilan dan kegagalan misi. TNI terus mengasah kemampuan ini agar siap menghadapi ancaman siber yang semakin kompleks di medan operasi modern.