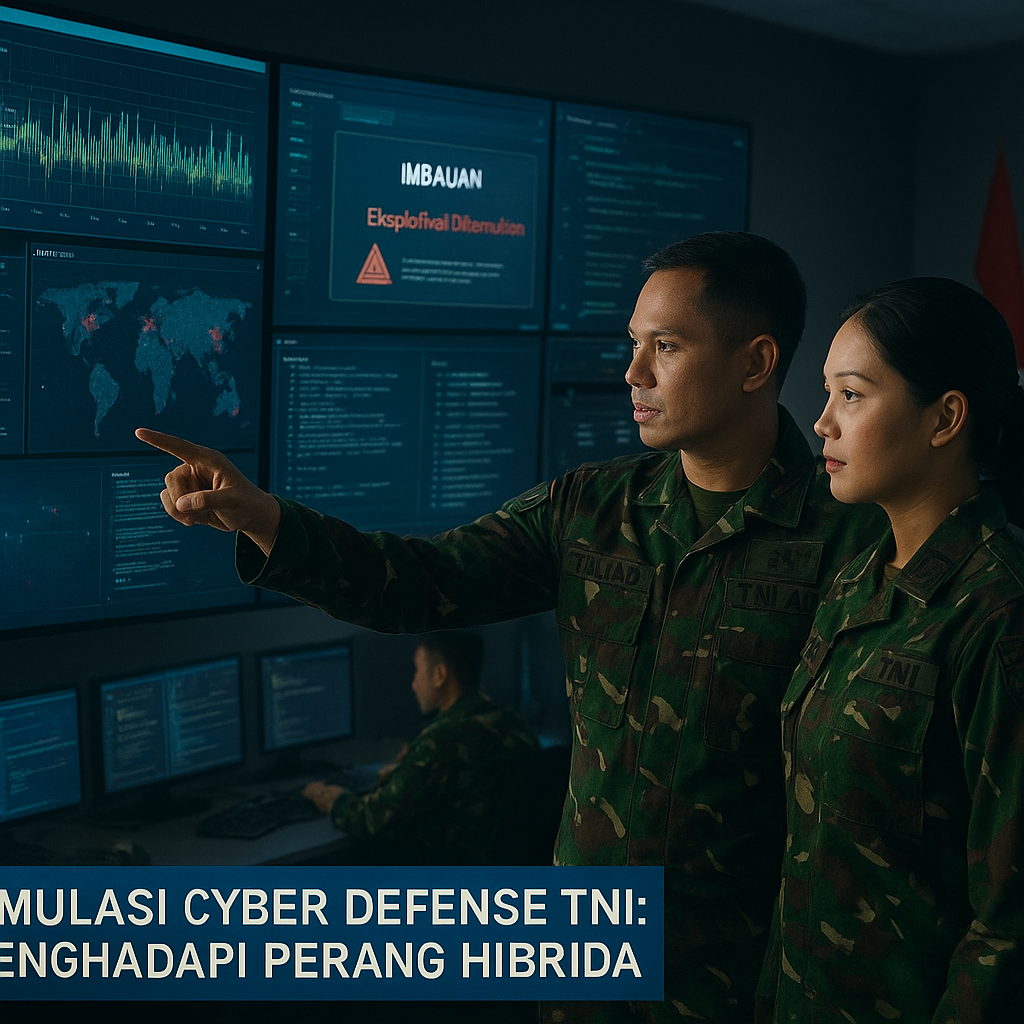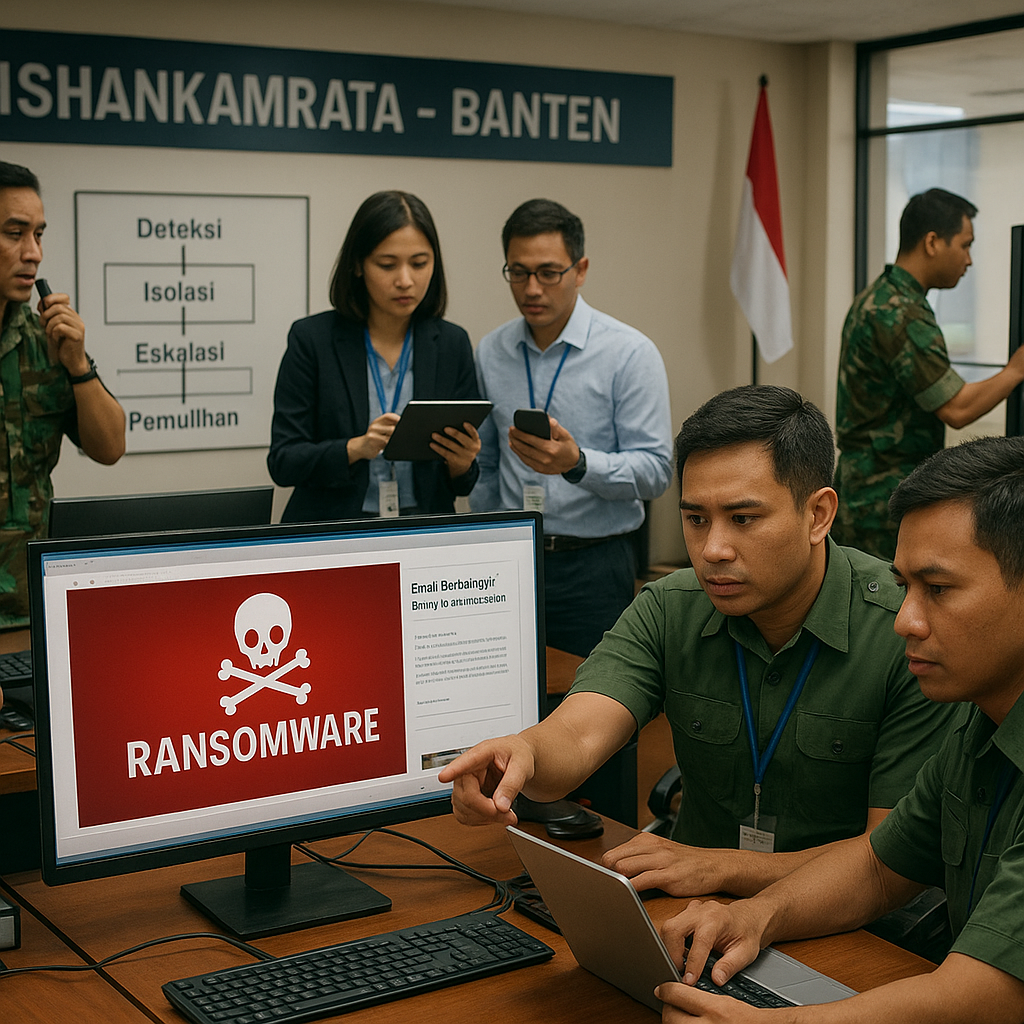
Latihan Sishankamrata yang digelar di Banten kali ini tidak hanya mengandalkan kekuatan fisik, tetapi juga membuka front terbaru: cyber defense. Simulasi dimulai dengan skenario paling realistis: sebuah email berbahaya dikirim ke jaringan internal pangkalan TNI dan kantor kelurahan. Dalam hitungan menit, tim Computer Security Incident Response Team (CSIRT) diterjunkan untuk memburu sumber serangan, mengisolasi perangkat yang terinfeksi, dan memblokir alamat IP milik penyerang. Ini adalah langkah awal yang krusial, karena kecepatan respons menentukan seberapa luas kerusakan dapat dicegah sebelum terjadi eskalasi ke pusat komando.
Tahap Deteksi dan Isolasi: Prosedur CSIRT dalam Menghadapi Ancaman Siber
Dalam simulasi ini, tahap deteksi dan isolasi menjadi tulang punggung operasi. Prosedur yang dijalankan mengikuti doktrin standar penanganan insiden siber, yang dimulai dari identifikasi hingga karantina sistem. Langkah-langkah yang dilatihkan meliputi:
- Identifikasi sumber serangan melalui analisis header email, jejak IP, dan pola komunikasi mencurigakan agar titik asal dapat diketahui secara pasti.
- Isolasi perangkat terinfeksi dengan memutus koneksi jaringan lokal maupun internet sehingga malware tidak menyebar ke server utama atau sistem persenjataan lain.
- Pemblokiran alamat IP yang terindikasi sebagai C2 (Command and Control) untuk memutus komunikasi antara penyerang dan infrastruktur yang disusupi.
Yang menarik, simulasi ini tidak hanya melibatkan personel TNI. Warga sipil yang tergabung dalam komponen cadangan justru memegang peran sebagai pelapor awal ketika indikasi serangan ransom muncul. Mereka dilatih mengenali gejala serangan seperti file yang berubah ekstensi, munculnya pesan tebusan, atau lonjakan aktivitas disk yang tidak wajar. Keterlibatan ini menegaskan bahwa Sishankamrata dalam ranah siber bersifat multisektor, bukan sekadar urusan seragam.
Eskalasi, Pemulihan, dan Audit Jejak Digital
Setelah insiden berhasil diisolasi, prosedur eskalasi berjalan berjenjang. Temuan dari satuan bawah segera diteruskan ke Pusat Komunikasi (Puskom) TNI sebagai otoritas tertinggi dalam pengendalian operasi siber pada latihan ini. Proses eskalasi tersebut dirancang untuk memastikan bahwa setiap keputusan strategis—seperti memutus koneksi nasional atau mengaktifkan protokol pemulihan Darurat—hanya diambil di tingkat yang memiliki kewenangan penuh. Tahapan lengkapnya adalah sebagai berikut:
- Pelaporan awal dari satuan terkait disertai bukti teknis dan tingkat dampak yang ditimbulkan.
- Koordinasi langsung dengan Puskom TNI untuk menentukan status insiden dan prioritas respons.
- Pelaksanaan pemulihan akses secara bertahap dengan verifikasi keamanan pada setiap segmen jaringan.
- Audit jejak digital untuk merekonstruksi kronologi serangan, mengidentifikasi celah yang dieksploitasi, dan memberi rekomendasi perbaikan protokol nasional.
Tahap akhir latihan ini menjadi penentu keberhasilan. Seluruh akses dipulihkan, tetapi tidak secara serentak—setiap sistem diuji kembali sebelum diizinkan beroperasi. Tim CSIRT kemudian melakukan audit menyeluruh terhadap log dan artefak digital untuk memastikan tidak ada backdoor yang tertinggal. Skenario yang disusun bersama oleh Kementerian Pertahanan dan BSSN ini juga menjadi bahan evaluasi untuk menyempurnakan protokol nasional dalam menghadapi serangan siber yang semakin canggih.
Pelajaran taktis yang bisa dipetik dari simulasi ini adalah pentingnya sinkronisasi antara deteksi, isolasi, eskalasi, dan pemulihan. Dalam cyber defense, keterlambatan satu menit saja bisa berarti perbedaan antara sekadar gangguan dan kehancuran total. Melibatkan komponen cadangan sebagai mata dan telinga di lapangan merupakan langkah cerdas, karena ancaman siber sering kali muncul dari celah sumber daya manusia—bukan hanya dari teknologi. Latihan semacam ini membuktikan bahwa pertahanan siber yang efektif adalah pertahanan yang menyatu dengan kesadaran seluruh elemen masyarakat, sejalan dengan doktrin Sishankamrata yang sesungguhnya.